Inovasi • Digitalisasi • TransformasiInnovate • Digitalise • Transform +603-6151 8004hello@axioms.my

Integrator sistem MalaysiaMalaysian systems integrator

Keselamatan siber berasaskan bukti untuk organisasi Malaysia.Evidence-based cyber security for Malaysian organisations.

Axiom Systems menyepadukan teknologi dan perkhidmatan yang tepat untuk sektor awam dan entiti berkaitan kerajaan. Tawaran utama kami ialah CyberShield AI, dibina dan dilaksanakan bersama rakan teknologi berlesen kami, Mindmatics Sdn Bhd.Axiom Systems integrates the right technology and services for the public sector and government-linked entities. Our lead offer is CyberShield AI, built and delivered with our licensed technology partner, Mindmatics Sdn Bhd.

PenyelesaianSolution
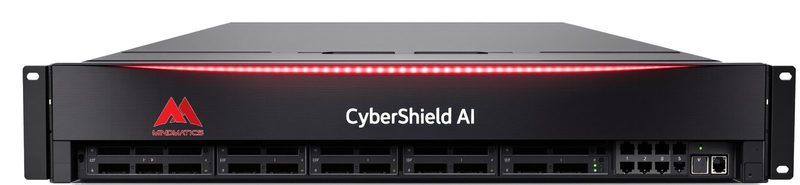
CyberShield AI, di premis andaCyberShield AI, on your premises
Rakan pelaksanaDelivery partner
Mindmatics Sdn Bhd, pemegang sijil NACSA bagi SOC dan ujian penembusanMindmatics Sdn Bhd, NACSA-certified for SOC and penetration testing
PrinsipPrinciple
Tiada bukti, tiada penemuan KritikalNo evidence, no Critical finding

Ancaman itu nyataThe threat is real

Organisasi Malaysia diserang setiap hari.Malaysian organisations are attacked every day.

Daripada majlis daerah hingga kilang, penyerang mencari jalan masuk yang paling mudah. Inilah yang paling kerap kami lihat:From district councils to factories, attackers look for the easiest way in. These are the risks we see most often:

  • Perisian tebusanRansomware

    Penyerang menyulitkan sistem dan data, kemudian menuntut bayaran. Perkhidmatan terhenti dan pemulihan boleh mengambil masa berminggu-minggu.Attackers encrypt systems and data, then demand payment. Services stop and recovery can take weeks.

  • Kebocoran data dan pendedahan PDPAData breaches and PDPA exposure

    Data peribadi yang bocor membawa kewajipan pemberitahuan, siasatan dan kerosakan reputasi.Leaked personal data brings notification duties, investigations and reputational damage.

  • Pancingan data dan kecurian kelayakanPhishing and credential theft

    Satu e-mel palsu atau kata laluan yang dicuri sudah cukup untuk membuka pintu ke sistem dalaman.One fake email or one stolen password is enough to open the door to internal systems.

  • Sistem terdedah dan sistem lamaExposed and legacy systems

    Portal, pelayan dan peranti yang terlupa atau tidak lagi dikemas kini menjadi sasaran mudah.Forgotten portals, servers and devices that are no longer updated become easy targets.

  • Risiko pembekalSupplier risk

    Vendor, kontraktor dan rakan yang mempunyai akses ke sistem anda boleh menjadi jalan masuk penyerang.Vendors, contractors and partners with access to your systems can become an attacker's way in.

  • Kewajipan baharu Akta 854New Act 854 obligations

    Entiti infrastruktur maklumat kritikal negara kini perlu menilai risiko, diaudit dan melaporkan insiden kepada NACSA.National critical information infrastructure entities must now assess risk, be audited and report incidents to NACSA.

7,616

insiden siber dilaporkan kepada pusat respons insiden Cyber999 pada tahun 2025.cyber incidents reported to the Cyber999 incident response centre in 2025.

Sumber: MyCERT, CyberSecurity Malaysia, Laporan Ringkasan Insiden Siber Suku Tahunan S1 hingga S4 2025 (1,657 + 2,058 + 2,020 + 1,881). Laporan S4 2025Source: MyCERT, CyberSecurity Malaysia, Cyber Incident Quarterly Summary Reports Q1 to Q4 2025 (1,657 + 2,058 + 2,020 + 1,881). Q4 2025 report
195

laporan insiden kebocoran data dalam suku pertama 2025, naik 29% daripada 151 pada suku sebelumnya.data breach incident reports in the first quarter of 2025, up 29% from 151 the quarter before.

Sumber: MyCERT, Laporan Ringkasan Insiden Siber Suku Tahunan S1 2025 (SR-030.062025), tempoh Januari hingga Mac 2025. Lihat laporanSource: MyCERT, Cyber Incident Quarterly Summary Report Q1 2025 (SR-030.062025), period January to March 2025. View report

1,633

insiden penipuan dalam suku kedua 2025, kategori terbesar yang dilaporkan, termasuk pancingan data (phishing).fraud incidents in the second quarter of 2025, the largest reported category, which includes phishing.

Sumber: MyCERT, Laporan Ringkasan Insiden Siber Suku Tahunan S2 2025 (SR-031.082025), tempoh April hingga Jun 2025. Lihat laporanSource: MyCERT, Cyber Incident Quarterly Summary Report Q2 2025 (SR-031.082025), period April to June 2025. View report

Angka ini adalah insiden yang dilaporkan kepada MyCERT. Banyak insiden tidak pernah dilaporkan.These figures are incidents reported to MyCERT. Many incidents are never reported.

Bagaimana Axiom membantuHow Axiom helps

Dari penilaian hingga perlindungan harian.From assessment to everyday protection.

Axiom Systems menyepadukan perkhidmatan yang anda perlukan, dengan rakan berlesen untuk perkhidmatan yang memerlukan lesen di bawah Akta 854.Axiom Systems brings together the services you need, with a licensed partner for the services that need a licence under Act 854.

Penilaian risiko dan postur siberCyber risk and posture assessment

Gambaran risiko yang jelas dan pelan tindakan berperingkat yang boleh dibentangkan kepada pengurusan.A clear picture of your risk and a prioritised action plan you can present to management.

Ketahui lanjutLearn more →

Pemantauan dan respons 24x724x7 monitoring and response

Ancaman dikesan lebih awal, dan pasukan anda tahu apa yang perlu dilakukan.Threats are caught earlier, and your team knows what to do.

Ketahui lanjutLearn more →

Penilaian kerentanan dan ujian penembusan, dengan ujian semulaVulnerability assessment and penetration testing, with retest

Kelemahan sebenar ditemui dan dibuktikan telah ditutup.Real weaknesses are found, and shown to be closed.

Ketahui lanjutLearn more →

Kesediaan pematuhan: Akta 854, PDPA dan PQCCompliance readiness: Act 854, PDPA and PQC

Dokumentasi dan bukti yang tersusun, sedia untuk penilaian risiko, audit dan permintaan pengawal selia.Organised documents and evidence, ready for risk assessments, audits and regulator requests.

Ketahui lanjutLearn more →

Perlindungan rangkaian dan aplikasi dengan CyberShield AINetwork and application protection with CyberShield AI

Perlindungan yang lebih kukuh tanpa membuang pelaburan sedia ada, dengan data kekal dalam organisasi anda.Stronger protection without discarding existing investment, with data kept inside your organisation.

Ketahui lanjutLearn more →

Latihan kesedaran keselamatan dan simulasi pancingan dataSecurity awareness training and phishing simulation

Kakitangan yang mengenal pasti dan melaporkan cubaan serangan, bukan mengkliknya.Staff who spot and report attack attempts instead of clicking on them.

Ketahui lanjutLearn more →

Sokongan respons insidenIncident response support

Gangguan yang lebih singkat dan langkah seterusnya yang jelas.Shorter disruption and clear next steps.

Ketahui lanjutLearn more →

Integrasi sistem dan transformasi digitalSystems integration and digital transformation

Satu titik hubungan, dan sistem yang bekerja bersama dengan selamat.One point of contact, and systems that work together securely.

Ketahui lanjutLearn more →

Siapa yang kami bantuWho we help

Untuk sektor awam dan swasta Malaysia.For Malaysia's public and private sectors.

  • Agensi negeri dan GLCState agencies and GLCs
  • Pihak berkuasa tempatan (PBT)Local authorities (PBT)
  • UtilitiUtilities
  • Taman perindustrian dan pengilangIndustrial parks and manufacturers
  • Penjagaan kesihatanHealthcare
  • PendidikanEducation
  • PKSSMEs

Apa yang kami lakukanWhat we do

Satu rakan untuk menyepadukan, bukan satu lagi produk untuk diurus.One partner to integrate, not one more product to manage.

Kami bekerja dengan sistem yang telah anda miliki, menambah apa yang tiada, dan membuktikan hasilnya.We work with the systems you already own, add what is missing, and prove the result.

01

InovasiInnovate

Membawa teknologi keselamatan siber dan AI yang dibina di Malaysia kepada organisasi tempatan, melalui rakan kerjasama yang berlesen dan berpengalaman.Bringing Malaysian-built cyber security and AI technology to local organisations, through licensed and experienced partners.

02

DigitalisasiDigitalise

Menyatukan sistem dan kawalan keselamatan sedia ada ke dalam satu gambaran yang jelas.Bringing your existing systems and security controls into one clear picture.

03

TransformasiTransform

Beralih daripada laporan berkala kepada jaminan keselamatan yang berterusan dan boleh dipercayai.Moving from periodic reports to continuous, trustworthy security assurance.

CyberShield AI

Empat tonggak, satu matlamat.Four pillars, one goal.

Keselamatan siber yang boleh anda yakini, diterangkan dalam empat perkataan.Cyber security you can be confident in, explained in four words.

SEE

Ketahui apa yang terdedah sebelum penyerang menemuinya.Know what is exposed before attackers find it.

PROVE

Tumpukan usaha pada risiko sebenar, bukan amaran palsu.Focus effort on real risk, not false alarms.

DEFEND

Kukuhkan perlindungan tanpa mengganggu operasi harian.Strengthen protection without disrupting daily operations.

ASSURE

Yakin bahawa setiap isu benar-benar telah diselesaikan.Be confident every issue is truly resolved.

ModelModels

Tiga model, mengikut saiz organisasi anda.Three models, sized to your organisation.

Pilih model yang sesuai dengan saiz dan keperluan organisasi anda.Choose the model that fits the size and needs of your organisation.

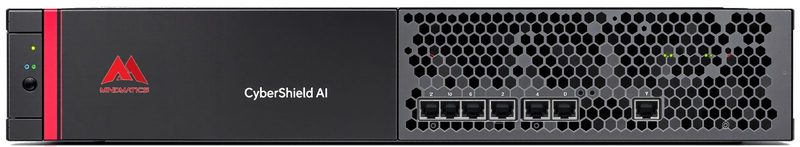
CyberShield AI CS-6000 appliance

CYBERSHIELD AI

CS-6000

Untuk cawangan dan entiti kecil.For branches and small entities.

CyberShield AI CS-7000 appliance

CYBERSHIELD AI

CS-7000

Untuk organisasi bersaiz sederhana.For mid-size organisations.

CyberShield AI CS-8000 appliance

CYBERSHIELD AI

CS-8000

Untuk organisasi besar dan hab negeri.For large organisations and state hubs.

Prinsip kamiOur principle

Pair, not replace.

CyberShield AI bekerja bersama sistem keselamatan yang anda sudah miliki. Lindungi pelaburan sedia ada dan tambah hanya apa yang tiada.CyberShield AI works alongside the security systems you already own. Protect your existing investment and add only what is missing.

Rakan kerjasamaPartnership

Dibina dan dilaksanakan bersama Mindmatics.Built and delivered with Mindmatics.

Mindmatics Sdn Bhd ialah syarikat sistem elektronik pertahanan Malaysia sejak 2001, milik penuh Bumiputera, dan pemegang sijil NACSA bagi pemantauan SOC dan ujian penembusan. Pemantauan SOC dan ujian penembusan CyberShield AI dilaksanakan oleh Mindmatics.Mindmatics Sdn Bhd is a Malaysian defence electronic systems company since 2001, fully Bumiputera-owned, and NACSA-certified for SOC monitoring and penetration testing. SOC monitoring and penetration testing for CyberShield AI are delivered by Mindmatics.

Axiom Systems bertindak sebagai integrator sistem dan titik hubungan tunggal anda.Axiom Systems acts as systems integrator and your single point of contact.

CyberShield AI CS-8000 appliance
CyberShield AI CS-8000

Lihat sendiri sebelum membuat keputusan.See it for yourself before you decide.

Kami menawarkan demo dan Bukti Konsep (POC) percuma dengan skop yang dipersetujui dan laporan sebenar.We offer a free demo and Proof of Concept (POC) with an agreed scope and a real report.

Minta Demo / POC PercumaRequest a Demo / Free POC